
Layanan Web Application Security Testing kami menilai aplikasi Anda untuk celah keamanan yang dapat menyebabkan akses tidak sah, kebocoran data, pengambilalihan akun, atau insiden keamanan lainnya.
Kami menggabungkan pengujian manual dengan metodologi security testing yang teruji untuk mengidentifikasi kelemahan dan memberikan rekomendasi praktis untuk remediasi.
Kami menilai kontrol keamanan utama dan fungsionalitas aplikasi Anda, termasuk:
Pengujian disesuaikan dengan aplikasi dan fungsionalitasnya, bukan hanya mengandalkan automated scanning.
Metodologi kami mengikuti standar yang diakui industri, termasuk OWASP Top 10.
01 — Scope
Kami menentukan apa yang akan diuji, lingkungan pengujian, dan batasan pengujian yang disepakati.
02 — Assessment
Kami meninjau aplikasi dan melakukan security testing terstruktur untuk mengidentifikasi potensi celah keamanan.
03 — Validation
Temuan yang teridentifikasi ditinjau dan divalidasi untuk menentukan dampak sebenarnya.
04 — Reporting
Kami memberikan laporan yang jelas yang menguraikan risiko yang teridentifikasi, tingkat keparahan, dampak, dan rekomendasi remediasi.
05 — Retesting
Setelah remediasi, kami dapat melakukan retest atas temuan yang teridentifikasi untuk memverifikasi bahwa hal tersebut telah ditangani dengan benar.
Anda akan menerima laporan assessment keamanan profesional yang mencakup:
Lindungi Aplikasi Anda Sebelum Penyerang Menemukan Kelemahannya.
 Hubungi kami hari ini untuk assessment dan penawaran
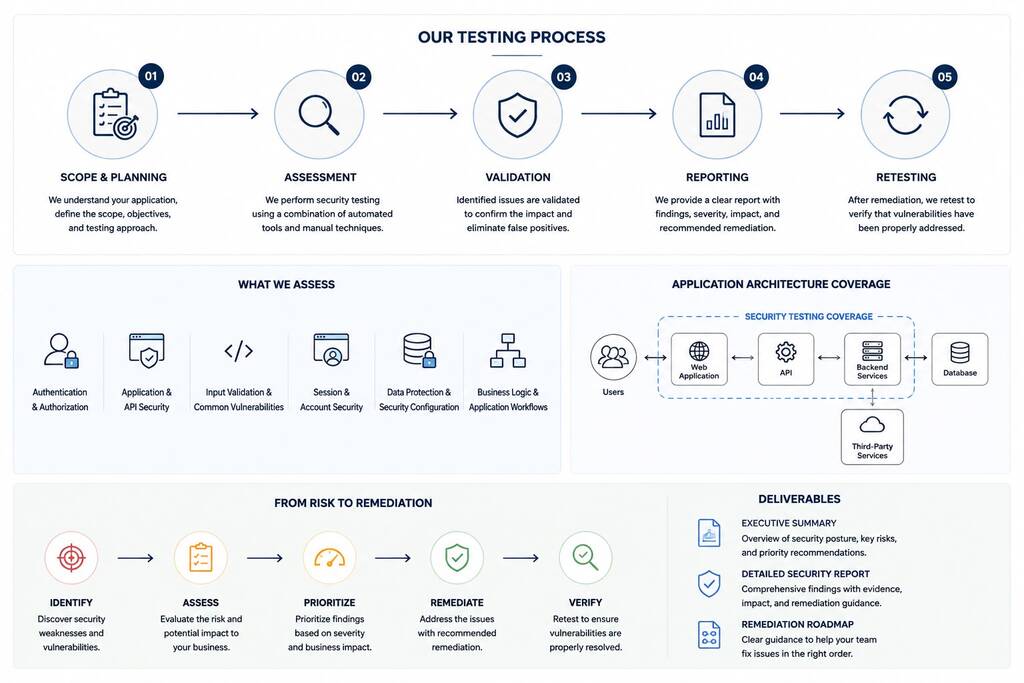
Methodology Flow